



정부와 지방자치단체를 겨냥한 사이버 공격이 크게 늘고 있다.
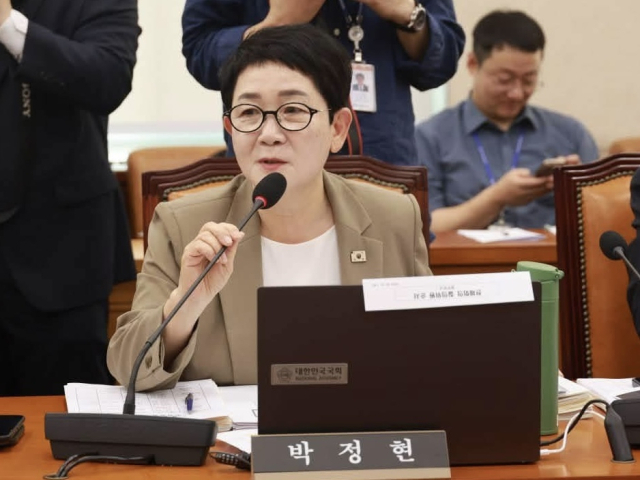
박정현 더불어민주당 의원(대전 대덕구·행정안전위원회)이 16일 공개한 국정감사 자료에 따르면 44개 중앙행정기관과 17개 광역자치단체 보안장비가 올해 1~7월 자동 탐지한 사이버 공격은 15억7000만건에 달했다.
하루 평균 약 740만건으로, 지난해 연간 탐지 건수 11억7965만건을 이미 넘어섰다.
보안 담당자가 오탐 등을 걸러내 실제 공격으로 확인한 건수도 35만3748건이었다. 지난해 같은 기간 수준을 단순 환산한 17만3053건의 두 배가 넘는다.
중앙부처의 확인 건수는 2022년 15만6269건에서 2024년 24만7141건, 지난해 25만1720건으로 증가했다. 올해는 7월까지 31만7726건으로 지난해 연간 건수의 126.2%를 기록했다.
기관별로는 행정안전부가 5만7442건으로 가장 많았고 국세청 4만3845건, 국민권익위원회 2만6373건, 경찰청 2만3233건, 국가데이터처 1만6440건 순이었다.
증가폭도 컸다. 국세청은 지난해 9643건에서 올해 4만3845건으로, 조달청은 2824건에서 1만4797건으로 늘었다. 관세청과 국가데이터처, 경찰청 등도 큰 폭의 증가세를 보였다.
17개 광역자치단체에서는 올해 7월까지 3만6022건이 확인됐다. 강원도가 1만318건으로 가장 많았으며 대전은 3129건으로 울산과 부산에 이어 세 번째로 많았다.
실제 해킹 사고도 이어졌다. 2022년부터 올해 7월까지 중앙부처에서 16건, 지자체에서 2건의 사고가 발생했으며 이 가운데 7건이 올해 발생했다.
특히 정부 업무 시스템인 ‘온나라시스템’은 2022년 9월부터 약 3년간 북한 해킹조직 소행으로 추정되는 공격에 노출된 것으로 파악됐다. 이 과정에서 한국예술종합학교 재학생 1만8000여명과 소방공무원 채용 사이트 ‘119고시’ 수험생 5만여명의 개인정보도 유출됐다.
침해 사실을 뒤늦게 파악한 사례도 있었다. 서울시 공공자전거 ‘따릉이’ 서버에서는 462만명의 개인정보가 유출됐지만 2년 뒤 확인됐으며, 국립외교원 정보 유출도 최초 침입 이후 10개월이 지나 파악됐다.
사이버공격 통계 관리에도 허점이 드러났다. 일부 부처는 위탁 운영이나 로그 보관기간 만료, 전담 부서 부재 등을 이유로 공격 확인 건수를 제출하지 못했다.
박 의원은 “공격은 늘어나는데 정작 사고가 나고도 몇 달, 몇 년씩 모르고 지나가는 게 더 큰 문제”라며 “중앙부처와 지자체를 아우르는 사고 탐지·보고 관리체계부터 재점검해야 한다”고 말했다.
구글에서 프레시안을 더 자주 만나기


전체댓글 0