



경찰이 금융권 해킹을 통해 유출된 개인정보로 보이스피싱 등의 2차 범죄에 대해 주의를 당부했다.
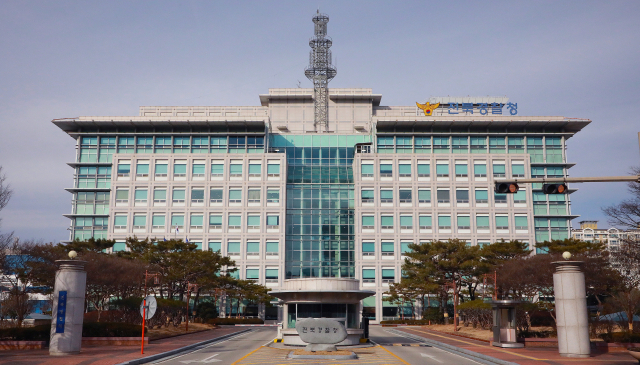
전북경찰청은 7일 금융권 해킹 공격으로 개인정보가 유출됨에 따라 이를 악용한 피싱 범죄 수법과 유형을 알렸다.
주요 수법은 금융기관을 사칭한 뒤 '해킹 사고로 인한 특별 우대' 등을 내세우며 금리나 대출 한도를 유리하게 조정해 주겠다고 접근하는 방식과 개인정보 유출에 따른 보상금을 지급하거나 계좌를 보호해 주겠다며 개인 금융정보를 요구한 뒤 대포통장으로 송금을 유도하는 수법이다.
또한 해킹 사건과 관련된 것처럼 꾸민 문자메시지에 인터넷 주소(URL)를 넣어 클릭을 유도한 뒤 스마트폰에 악성 앱을 설치해 정보를 빼내는 방식도 예상되는 범죄 유형도 있다.
신효섭 전북경찰청장은 "금융회사나 수사기관은 어떠한 경우에도 전화나 문자를 통해 비밀번호와 인증번호 등 금융정보를 요구하지 않는다"며 "의심스러운 전화나 문자를 받은 경우 인터넷 주소를 클릭하거나 앱을 설치하지 말 것"을 당부했다.
구글에서 프레시안을 더 자주 만나기


전체댓글 0